信息系统安全等级保护定级报告编制与运行维护服务实践指南
一、引言
随着《网络安全法》和《数据安全法》的深入实施,网络安全等级保护制度已成为我国网络空间安全的基本制度。信息系统安全等级保护定级报告(以下简称“定级报告”)是等级保护工作的起点和核心依据,而信息系统运行维护服务(以下简称“运维服务”)则是保障系统持续合规稳定运行的关键环节。二者相互支撑、密不可分。本文结合中国网络安全等级保护网的规范要求,系统阐述定级报告的编制要点,并探讨运维服务中落实等级保护要求的实践路径。
二、定级报告的法律依据与作用
定级报告依据《信息安全技术 网络安全等级保护定级指南》(GB/T 22240)等国家标准编制,是运营使用单位向公安机关备案、开展安全建设整改和等级测评的前提。中国网络安全等级保护网明确了定级备案流程、报告模板及审核要求。定级报告准确界定系统安全保护等级,为后续安全规划、投入和运维管理提供基准。报告缺失或定级不准,将导致保护措施失当,甚至影响备案通过和监管评价。
三、定级报告的核心内容编制
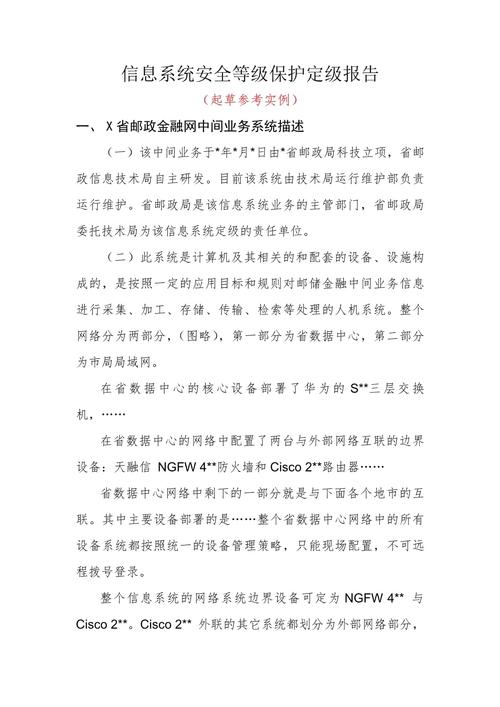
一份完整的定级报告通常包含以下要素:
- 信息系统基本情况。说明系统名称、业务功能、服务对象、服务范围、网络结构及部署位置,明确系统边界和关键资产。
- 受侵害的客体分析。从公民、法人和其他组织的合法权益,社会秩序和公共利益,国家安全三个层面,分析系统遭到破坏后可能侵害的客体。
- 对客体的侵害程度分析。结合业务性质和数据敏感度,判定一般损害、严重损害或特别严重损害。
- 安全保护等级确定。依据“受侵害客体+侵害程度”矩阵,确定系统等级(第一级至第五级)。定级报告须逐项论证,避免主观臆断。
- 等级保护工作建议。包括安全管理制度、技术措施、测评计划和运维保障要求。
中国网络安全等级保护网提供了标准模板和填报说明,运营使用单位可参照执行。定级报告完成后,应组织专家评审,并按规定向公安机关备案。
四、运维服务在等级保护中的定位
信息系统通过定级备案后,进入持续运行阶段。运维服务贯穿系统全生命周期,是落实等级保护技术和管理要求的重要载体。运维服务内容通常包括:基础设施运维、应用系统维护、安全设备管理、数据备份恢复、日志审计、漏洞管理、应急响应等。等级保护的基本要求(GB/T 22239)中,安全管理制度、安全管理机构、安全管理人员、安全建设管理和安全运维管理五个方面,均对运维活动提出明确规范。
五、运维服务中落实等级保护要求的实践路径
- 建立运维安全管理制度。制定运维操作规程、变更管理流程、账号权限管理办法和应急响应预案,明确岗位职责和审批环节,确保运维活动有章可循。
- 强化人员安全管理。运维人员须签署保密协议,实行权限最小化原则;定期开展安全培训和技能考核,离岗人员及时回收权限。
- 落实技术运维措施。依据系统等级配置身份鉴别、访问控制、安全审计、入侵防范和恶意代码防范等技术措施;定期开展漏洞扫描和渗透测试,及时整改高危风险。
- 做好日志与审计管理。对运维操作进行全程记录,日志保存期限不少于六个月,定期分析审计日志,发现异常行为及时处置。
- 规范变更与备份。重大变更须经审批和测试验证,变更前后做好配置备份;定期开展数据备份恢复演练,确保业务连续性。
- 开展定期测评与整改。三级及以上系统每年至少开展一次等级测评,运维服务方应配合测评机构完成现场核查,并针对不符合项制定整改计划。
- 完善应急响应机制。制定网络安全事件应急预案,明确运维服务方的报告义务和处置流程,定期组织应急演练并改进。
六、
信息系统安全等级保护定级报告是等级保护工作的基石,信息系统运行维护服务是等级保护要求落地生根的持续保障。运营使用单位应依托中国网络安全等级保护网的规范指引,高质量完成定级报告编制和备案,同时将等级保护要求嵌入运维服务全流程,实现安全工作常态化、规范化,切实提升信息系统安全防护能力。
如若转载,请注明出处:http://www.jiexinxianzhi.com/product/2.html
更新时间:2026-11-01 02:49:47