人大学生信息泄露事件 释放的信号与信息系统运维的反思
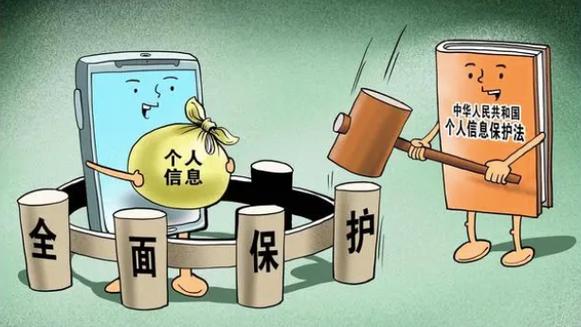
中国人民大学部分学生信息泄露事件引发社会广泛关注。据媒体报道,疑似有在校学生利用信息系统漏洞,非法获取并泄露了部分同学的个人信息。这一事件不仅侵害了学生权益,也为高校乃至所有组织机构的信息系统安全敲响了警钟。在数字化程度日益加深的今天,该事件释放出多重信号,值得深入剖析,尤其对信息系统运行维护服务提出了严峻拷问。
信号一:数据安全风险无处不在,内部威胁不容忽视
此次事件并非传统的黑客外部攻击,而是疑似“内鬼”利用系统权限或漏洞所为,这暴露出组织在内部人员管理、权限控制和行为审计上的薄弱环节。信息系统运维服务若仅关注系统“跑得稳”,而忽视“守得牢”,便如同不设防的仓库对内部人员完全敞开,风险不言而喻。这提醒我们,安全必须是运维服务的核心基因,需建立严格的权限分级、最小授权原则和全面的操作日志审计机制。
信号二:合规压力持续加大,个人信息保护成为硬约束
随着《个人信息保护法》《数据安全法》等法律法规的深入实施,个人信息处理者的合规义务已上升至法律层面。高校作为大规模个人信息的收集者和管理者,一旦发生泄露,不仅面临声誉损失,还可能承担法律责任。信息系统运维服务必须将合规要求内嵌到日常流程中,如数据脱敏、加密存储、访问审批等,确保系统运行全生命周期符合监管规定。此次事件是对所有机构的一次警示:合规不是口号,而是运维服务的底线。
信号三:运维服务需从“被动响应”转向“主动防御”
传统运维往往侧重于故障发生后的修复,而此次事件说明,事前的安全风险评估、漏洞扫描、渗透测试和应急演练更为关键。优质的运维服务应具备安全运营能力,能够主动发现系统隐患,提前封堵漏洞,并建立针对数据泄露等安全事件的快速响应机制。运维人员自身的安全意识和技能培训也亟待加强,防止因人为疏忽或恶意行为导致的安全事故。
信号四:技术与管理需双轮驱动,构建纵深防御体系
系统漏洞的修复、安全设备的部署属于技术层面,但如果没有完善的管理制度、清晰的岗位职责和有效的监督机制,技术措施也难以发挥实效。高校应借此契机,重新审视信息系统的运维管理体系,明确运维服务提供商的安全责任,签订包含安全条款的服务协议,并定期开展安全审计和第三方评估。运维服务不仅要提供技术支撑,更要协助客户建立“人防、物防、技防”相结合的综合防控体系。
信号五:应急响应与危机沟通能力亟待提升
事件发生后,信息如何披露、学生如何安抚、舆论如何引导,都考验着机构的应急管理能力。信息系统运维服务应包含应急预案的制定与演练,确保在安全事件发生时能够迅速定位原因、切断风险、恢复服务,并配合开展调查取证。透明、及时的沟通有助于降低负面影响,修复信任。
人大学生信息泄露事件是一面镜子,照见了信息系统运维服务在安全理念、合规意识、主动防御和应急能力上的短板。它释放的强烈信号是:在数字时代,运维即安全,安全即责任。各类组织应以此次事件为戒,将数据安全提升到战略高度,在选择和评估信息系统运行维护服务时,把安全能力作为首要标准,共同筑牢信息安全的堤坝,守护好每一位用户的隐私与权益。
如若转载,请注明出处:http://www.jiexinxianzhi.com/product/4.html
更新时间:2026-11-01 12:28:52